


本網站使用 Cookies 以提升您的使用體驗及統計網路流量相關資料,繼續使用本網站表示您同意我們使用 Cookies 及我們的隱私權聲明。
資訊安全管理
為強化資訊安全管理,確保資訊資產符合ISO 27001資訊安全管理系統之機密性、完整性與可用性,以杜絕毀損、失竊、洩漏、竄改、濫用與蓄意等風險,維持資訊系統與業務持續運作,並符合相關法令規範與內外部利害關係者之要求,訂定「資訊安全政策」,所有人員皆應確實瞭解此政策,並遵循相關資安管制作業程序與規範。
為符合資訊安全具體管理方案,滿足利害關係人對於資安相關之要求,正文台灣總部已於2010年導入ISO 27001資訊安全管理系統,2025年進一步強化集團資安韌性,於當年度7月完成越南正文廠之ISO 27001導入並完成第三方認證,透過此資訊安全管理系統之導入,有效強化正文資訊安全管理與執行能力,並保護公司與客戶之資產安全。2025年12月投保資訊安全保險,以轉移重大資安事件可能衍生之財務與營運風險,未來持滾動式調整保險規劃,落實企業永續經營之資安韌性。
資訊安全政策
- 本公司所有內部正式員工、約聘與派遣人員等公司所聘用之人員,皆應清楚且遵循此資訊安全政策與規範。
- 所有人員,均有責任及義務保護其所取得或使用之資訊資產,防止遭未經授權存取、竄改、破壞或不當揭露。
- 員工之工作分派應考量職能分工,職務責任範圍須作適當區隔,僅授予工作所需之必要權限與必要資訊,避免資訊或服務遭未經授權修改或誤用。
- 員工有義務保護公司機敏資訊,禁止未經授權的情況下接觸、使用或將該資訊揭露、告知予業務無關之同仁、廠商與其他客戶。
- 所有人員之個人電腦應安裝防毒軟體且定期更新病毒碼,並禁止於本公司資訊資產上安裝、使用、下載非法或未經授權之軟體。
- 各單位如發生資訊安全事件,應依據資訊安全事件管理程序進行通報。
- 訂定資訊作業營運持續管理程序,重要設備應建置適當之備援或監控機制,並定期測試與演練,確保公司業務持續運作。
- 新系統開發與資訊設備建置前,須將風險、安全因素納入考量,防範危害系統安全之情況發生。
- 制訂資訊安全內部稽核與風險評鑑管理程序,定期進行稽核與資訊資產之風險評估,確保落實各項資安規定,使資安管理制度持續正常運作。
- 任何危害資訊安全之行為,若涉及不法情事者,員工除須受行政處分外,並應自負相關法律責任。
資訊安全委員會
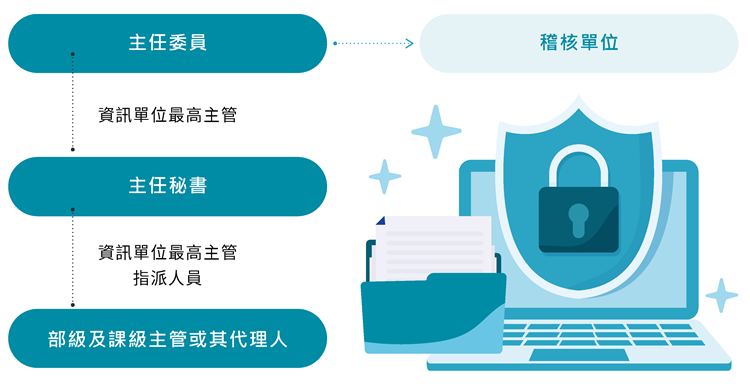
為確保本公司資訊安全管理系統能持續有效運作,正文於2010 年成立「資訊安全委員會」,推行及協調各項資訊安全相關事務,由資訊單位最高主管擔任主任委員,定期召開管理審查會議,制訂與檢討資訊安全管理目標及政策,建立資訊系統營運持續計畫,執行符合相關法令之資訊業務活動。
2025年共召開2次管理審查會議,審查內容包含七項管理審查輸入項目( 如:資訊安全管理體系執行之回饋、資訊安全管理體系查核之結果)和三項管理審查輸出項目( 如:組織應保存文件化資訊及管理審查結果的證據)等。
資訊安全委員會組織架構
資訊安全保護行動
為持續強化資訊保護行動與網路作業管理,確保網路通訊之安全,特訂定「網路暨通訊安全管理程序」,藉由導入全方位郵件過濾平台,防範郵件防毒、垃圾郵件與釣魚信件等惡意攻擊行為,並推動兩步驟驗證機制,同時使用密碼和同仁持有之手機來確保帳戶安全性,強化帳號安全。正文透過採購高效能虛擬主機與儲存空間,持續合併主機,達到節能減碳效益。網路安全方面,建置內網防火牆,進行網段區隔,強化主機網段之防禦,導入MDR威脅偵測系統與應變服務,由外部專業資安廠商遠端協防、實施VPN多因子驗證以防止未經授權人員連入系統,並於官網導入WAF( 應用程式防火牆),有效防禦DDoS攻擊,降低被入侵威脅。
此外,採購日誌分析與流量管理系統,進行SIEM/日誌分析,掌握網路行為與異常軌跡。另一方面,訪客若有網路使用需求,需事先填寫「訪客上網申請單」或「訪客來訪申請單」,經申請後方可取得臨時無線網路帳號密碼,且必須連結至公司指定之訪客專用無線網路區域,不得連結公司內部網路或其他未授權之網路區域。
資訊作業營運持續演練
為降低資訊作業中斷發生之可能性,於資訊作業營運持續管理程序定義復原程序、所需之軟硬體設備及支援設備等,本公司定期辦理營運持續演練(BCP),演練內容包括系統及資料庫的備份還原、系統服務重置等,主要參與對象為專業資訊人員,2025年各系統災難還原演練共計40次,設置各種衝擊情境,演練成果為確保資訊系統持續營運,以減少損失。
為量測資訊安全所選擇控制措施之有效性,使資訊安全委員會瞭解目前資訊安全管理體系運作之情形,本公司分別訂定月指標、季指標、半年指標及年指標等共計17項資訊安全指標,並每年進行兩次內部管理審查會議及一次外部稽核,確保ISMS資訊安全管理系統持續的適用性、適切性及有效性。2025年各廠資訊安全指標皆達標。
資訊安全訓練
為提升同仁資訊安全防範意識,各廠區不定期發布最新資安案例,確保同仁掌握即時威脅動態。2025年更全面推動線上「年度資訊安全基礎教育訓練」,課程涵蓋商務電子郵件詐騙、新AI詐騙手法、社交工程等新型態攻擊手段,年度培訓1,261人次,總訓練時數1,261小時,有效提升員工資安防禦素養。
個人資料保護政策
- 本公司所有內部正式員工、約聘與派遣人員等公司所聘用之人員,皆應清楚且遵循此個人資料保護政策與規範。
- 個資保存安全性管控:紙本資料以獨立資料袋歸檔,並放置於固定鎖櫃;電子系統依據資訊安全規範,設置權限控管。
- 求職者/在職員工/離職員工有權在合法的前提下,要求公司刪除、查詢、閱覽、補充及更正個人資料,公司不得拒絕。
- 若有發生任何權益受損的事件或情況,可透過公司提供信箱或其他管道進行申訴與舉報。
- 如經調查發現違反本政策或隱私權及個資保護相關適用法規之情事屬實,本公司將嚴懲行為人,必要時依法進行求償或追訴,並盡力避免損害擴張。
個人資料保護管理
正文科技為確保應徵者與員工個人資料之合法使用及其權益保障,遵循《個人資料保護法》及相關法規,訂定「個人資料保護政策」,並據以落實管理機制。適用範圍涵蓋集團各據點(含台灣總部、正鵬(昆山)廠及越南正文廠)之全體正式員工、約聘與派遣人員。如發生涉及個人資料權益受損之情事,當事人可透過公司申訴管道提出反映,公司將依相關程序處理,以確保個資安全及權益保障。
本公司新進員工於報到當天均簽屬「個人資料蒐集、處理、國際傳輸、利用以及保護與保密同意書」,以確保個資使用之合法性與透明性;同時,新進與在職員工皆須完成個人資料保護訓練,2025年度相關訓練完成率100%。
產品資訊安全
正文於產品責任上除了通過產品標示與安規認證之外,產品實際運行時之軟體操作上如何確保資訊安全無虞亦為另一個重要課題,正文之產品軟體設計準則包含硬體設計、韌體設計與軟體設計三種,確保產品從設計端、生產端與回收等階段,皆無任何產品資訊安全外洩之情事發生,本公司2025年並未發生產品資訊安全外洩之情事。
正文於產品開發流程中,導入安全開發生命週期(Secure Development Lifecycle, SDL),並將相關安全活動納入設計、開發、驗證、版本發布與維運等階段,以確保產品在架構與功能規劃階段即符合安全要求。安全開發生命週期的適用範圍涵蓋硬體設計、軟體設計與韌體設計等,並依照產品安全風險及客戶要求,實施威脅模型、安全設計審查、安全程式開發、弱點掃描、安全測試與安全缺陷管理等控管措施,以確保產品能在開發生命週期中持續符合安全性要求並降低潛在風險。
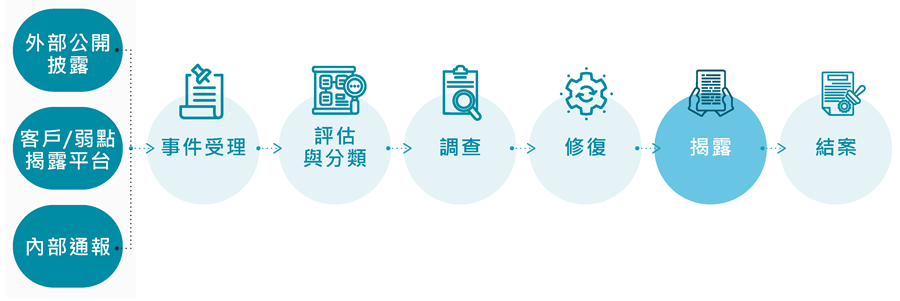
針對產品資安事件,本公司設有「產品安全性事件回應程序」(Product Security Incident Response Team Process, PSIRT Process),負責管理產品安全相關事件,包括通報、評估、修補、版本發布、弱點公告、證據保存與對外溝通等程序。
產品安全性事件回應程序
|
硬體設計 |
軟體設計 |
|
正文科技提供的產品為電信產品,因此在晶片供應商的選擇上會考慮到不同市場面對於5G網路議題的考量。本公司依循終端客戶的產品安全要求設計相關硬體並且通過相關產品安全認證。此外,部分產品屬於局端設備因此也會額外考量設備在安裝與使用上的相關防護措施,並搭配適當的軟體偵測與防護機制減少被實體入侵的機率。 |
軟體的設計上,考慮到為用戶增強數據安全性的產品和服務,依據零信任架構的原理,我們提供了身份驗證的功能與安全性的通道,對資料加密服務。
|
|
韌體設計 |
|
| 平台選擇也會考量客戶對於軟韌體執行環境安全性的考量,優先選擇具有 Secure Boot 以及Truest Execution E nvironment (TEE)的平台。同時所有安裝進去的軟韌體都必須經過簽章與加密保護避免平台被植入未經合法認證授權過的軟韌體。 |
產品資訊安全訓練
為強化產品資訊安全治理之落實,本公司持續建構研發人員之專業能力,並積極推動產品資訊安全相關教育訓練,將產品資安管理思維系統性導入產品開發流程中,以提升產品自設計階段即符合安全要求之能力。
2025年共辦理4門產品資訊安全培訓課程,累計參與達227人次。課程內容涵蓋事件應變演練、安全程式開發、安全開發生命週期(SDL)流程及威脅建模等關鍵議題,強化研發人員於安全設計、風險辨識與應變處理等面向之實務能力。
| 課程名稱 | 課程時數 |
| 資安事件回應演練(Incident Response Table-top exercises) | 3.5 |
| 安全程式碼開發訓練(Security Coding Training) | 2 |
| 安全發展生命週期流程(Security Development Lifecycle Process, SDL) | 2 |
| 威脅建模(Threat Modeling) | 2 |
客戶隱私
正文科技嚴守客戶合約與保密承諾,為強化智慧財產權保護及個人資訊隱私管理,已制定「辦公室資訊安全管理程序」及「資訊安全管理手冊」,並落實ISO 27001資訊安全管理系統,以制度化方式控管相關作業。
針對資訊合作廠商全面要求簽署保密切結書,並規範內部員工簽署保密合約以落實保密義務。同時,已建立完善之客戶資料管控機制,涵蓋系統權限管理、資料加密傳輸、防毒措施及儲存媒體使用限制等,防止未經授權之存取與揭露,避免資料遭竊取、滅失或外洩,透過上述各層面嚴密的安全維護措施,堅決防止客戶資料遭竊取、滅失或洩漏,以最高標準保障客戶隱私安全。